Ralf Hacker | Active Directory глазами хакера (2021) [PDF]
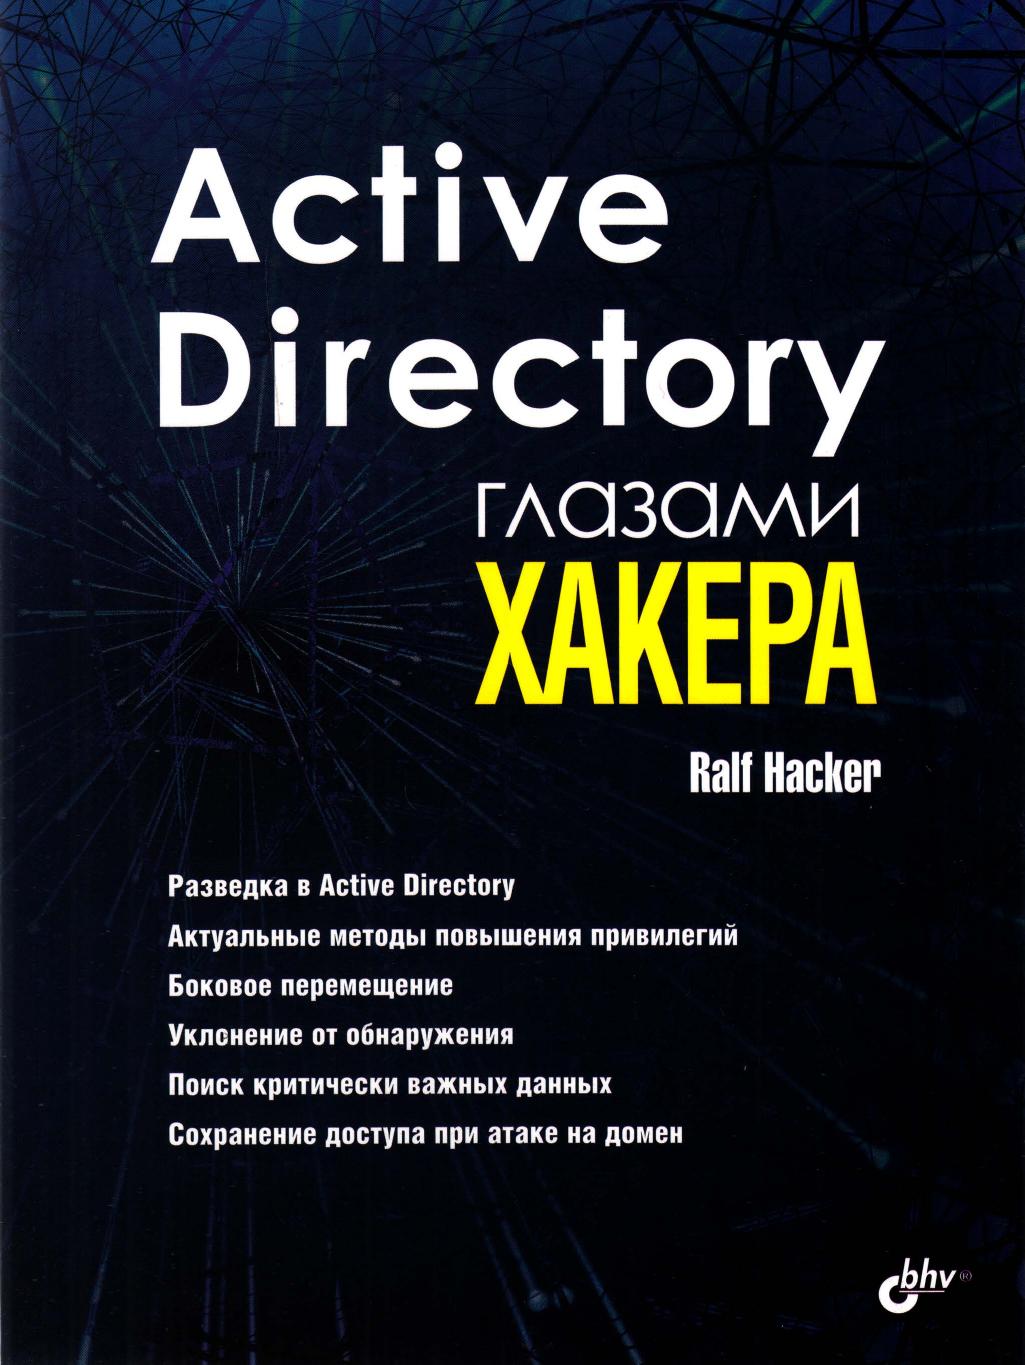
picАвтор: Ralf Hacker
Издательство: БХВ-Петербург
Серия: Глазами Хакера
ISBN: 978-5-9775-6783-1
Жанр: Компьютерная литература, Программирование
Формат: PDF
Качество: Хороший скан
Иллюстрации: Черно-белые
Описание:
Рассмотрена архитектура системы безопасности Active Directory. Приведены сведения об используемом хакерами инструментарии. Последовательно и подробно описываются все этапы атаки на домен глазами злоумышленника: поиск уязвимостей и разведка в атакуемой сети, повышение привилегий, боковое перемещение, поиск и сбор критически важных данных. Описаны способы противодействия обнаружению атаки с применением различных инструментальных средств. Рассматриваются методы сохранения доступа к скомпрометированной сети как с помощью сторонних инструментов, так и с использованием групповых политик домена.
Для пентестеров, специалистов по информационной безопасности и системных администраторов.
Что вы найдете в этой книге?:
Глава 1 посвящена методам разведки в Active Directory, способам изучения сетевой инфраструктуры и поиска уязвимых мест для сбора учетных данных.
В главе 2 перечислены актуальные методы повышения привилегий в Active Directory.
Глава 3 рассказывает о боковом перемещении в Active Directory.
Главы 4 и 5 повествуют о способах уклонения от обнаружения в скомпрометированных сетях Active Directory и методах обхода средств детектирования атак.
Глава 6 посвящена способам поиска критически важных данных на скомпрометированных ресурсах при атаке на домен.
В главах 7 и 8 читатель найдет информацию о путях сохранения доступа при атаке на домен с использованием как различных сторонних инструментов, так и встроенных групповых политик.
Аннотация
Ralf Hacker | Active Directory глазами хакера (2021) [PDF]
picАвтор: Ralf Hacker
Издательство: БХВ-Петербург
Серия: Глазами Хакера
ISBN: 978-5-9775-6783-1
Жанр: Компьютерная литература, Программирование
Формат: PDF
Качество: Хороший скан
Иллюстрации: Черно-белые
Описание:
Рассмотрена архитектура системы безопасности Active Directory. Приведены сведения об используемом хакерами инструментарии. Последовательно и подробно описываются все этапы атаки на домен глазами злоумышленника: поиск уязвимостей и разведка в атакуемой сети, повышение привилегий, боковое перемещение, поиск и сбор критически важных данных. Описаны способы противодействия обнаружению атаки с применением различных инструментальных средств. Рассматриваются методы сохранения доступа к скомпрометированной сети как с помощью сторонних инструментов, так и с использованием групповых политик домена.
Для пентестеров, специалистов по информационной безопасности и системных администраторов.
Что вы найдете в этой книге?:
Глава 1 посвящена методам разведки в Active Directory, способам изучения сетевой инфраструктуры и поиска уязвимых мест для сбора учетных данных.
В главе 2 перечислены актуальные методы повышения привилегий в Active Directory.
Глава 3 рассказывает о боковом перемещении в Active Directory.
Главы 4 и 5 повествуют о способах уклонения от обнаружения в скомпрометированных сетях Active Directory и методах обхода средств детектирования атак.
Глава 6 посвящена способам поиска критически важных данных на скомпрометированных ресурсах при атаке на домен.
В главах 7 и 8 читатель найдет информацию о путях сохранения доступа при атаке на домен с использованием как различных сторонних инструментов, так и встроенных групповых политик.